
Una gap analysis antiriciclaggio misura la distanza tra ciò che la legge chiede a un operatore e ciò che l’operatore ha già messo in piedi. Per un prestatore di servizi in valute virtuali, in Italia soggetto obbligato dal luglio 2017, è il primo passo per costruire un presidio che regga. Tra settembre e ottobre 2019 l’Avv. Giulia Arangüena, founder di ADLP Studio Legale, ha condotto questa analisi per Chainside, un VASP italiano: una società fintech che offre servizi di pagamento in bitcoin e si prepara ad aggiungere la conversione in euro. Raccontiamo il metodo.
Il contesto: un soggetto obbligato senza regole di dettaglio
Il D.Lgs. 231/2007, come modificato dal D.Lgs. 90/2017, include tra i soggetti obbligati i prestatori di servizi relativi all’utilizzo di valuta virtuale. Il decreto del MEF che deve regolare la loro iscrizione nella sezione speciale del registro tenuto dall’OAM, però, non è ancora stato adottato. Manca quindi una disciplina pensata per questi operatori. In attesa, il modello di riferimento è quello finanziario: le disposizioni della Banca d’Italia su organizzazione, procedure e controlli interni e su adeguata verifica, applicate in modo proporzionato.
Il quadro si sta muovendo. La V direttiva antiriciclaggio va recepita entro il 10 gennaio 2020. A giugno il GAFI ha pubblicato la sua guida sull’approccio basato sul rischio per asset virtuali e VASP. Il 28 maggio Banca d’Italia e UIF hanno richiamato l’attenzione sugli operatori in valute virtuali e la UIF ha diffuso indicazioni integrative per le segnalazioni di operazioni sospette legate a questi strumenti. Una verifica seria deve tenere conto di tutte queste fonti.
Come funziona la gap analysis antiriciclaggio
L’intervento segue tre fasi: individuare i requisiti normativi applicabili alla società; censire e valutare i presidi interni già esistenti; esprimere per ogni area un giudizio di conformità e indicare le azioni di rimedio. Il periodo di riferimento è settembre 2019 e il report fotografa la situazione al 30 settembre.
Il lavoro si svolge in back office. La società riceve un questionario strutturato per aree; le risposte vengono poi discusse con il management, una per una. Il questionario parte da domande semplici ma decisive: esiste una risorsa interna da dedicare alla funzione antiriciclaggio? La funzione sarà esternalizzata del tutto o in co-sourcing? Il legale rappresentante resterà responsabile delle segnalazioni o delegherà? La verifica si appoggia anche al lavoro già fatto: un memorandum sugli obblighi AML di un operatore che converte valuta virtuale e due serie di slide consegnate ad aprile, insieme al primo modulo di adeguata verifica.
Il perimetro è dichiarato con chiarezza. Il report non è un controllo esaustivo: non ci sono stati accessi in sede e la società non ha ancora una funzione di controllo di secondo livello. È però lo strumento che consente di programmare l’adeguamento. Accanto all’antiriciclaggio la prima parte riguarda la privacy; una seconda parte esamina il sito e la trasparenza dei servizi.
Le sei aree verificate
| Area | Che cosa si verifica |
|---|---|
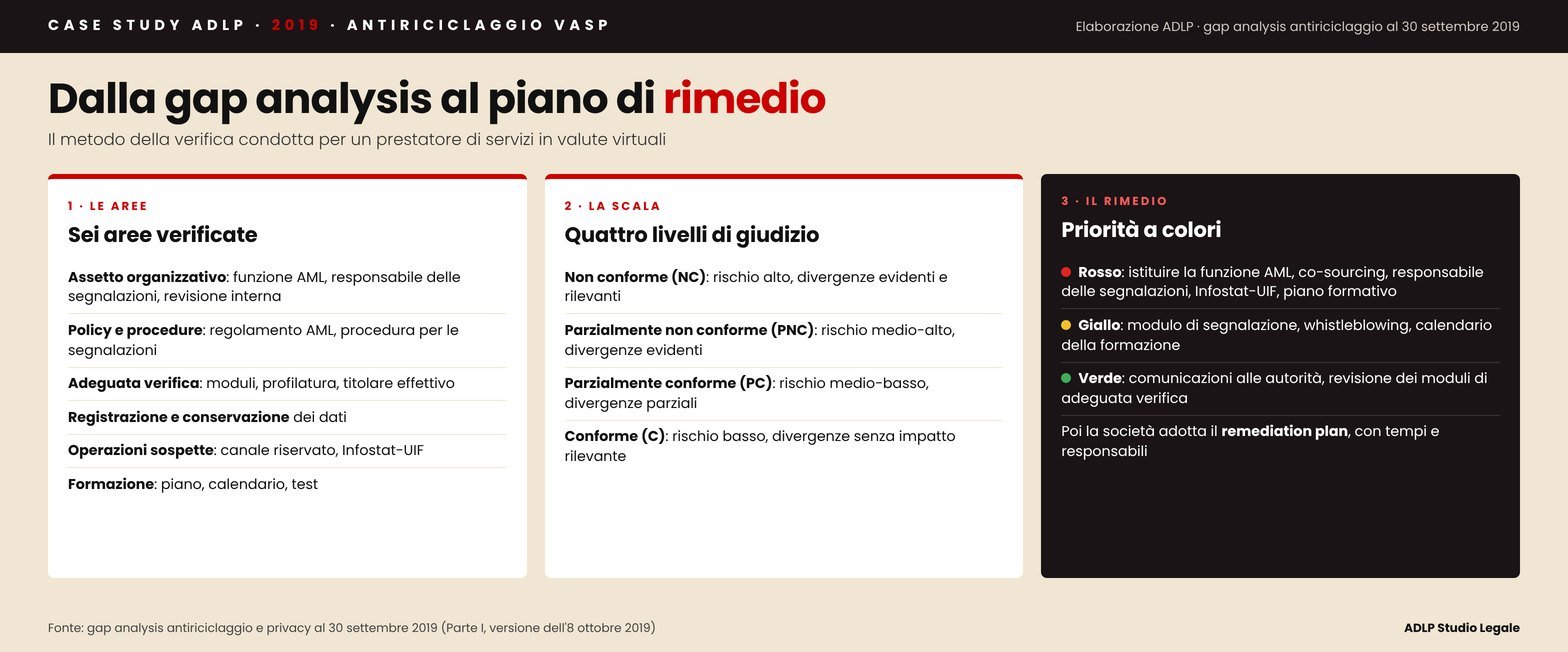
| Assetto organizzativo | Funzione antiriciclaggio e suo responsabile, esternalizzazione e referente interno, responsabile delle segnalazioni, revisione interna |
| Policy e procedure | Regolamento e policy AML, procedura per le segnalazioni, informativa sui rischi delle valute virtuali |
| Adeguata verifica | Moduli per persone fisiche e giuridiche, profilatura, verifica di cliente, esecutore e titolare effettivo, controllo costante, astensione |
| Registrazione e conservazione | Archivio in funzione di AUI, accessi e credenziali delle persone responsabili |
| Operazioni sospette | Procedura interna, modulo di segnalazione, canale riservato, accreditamento al portale Infostat-UIF |
| Formazione | Piano formativo approvato, calendario delle giornate, test di verifica |
Le aree ricalcano i quattro pilastri della disciplina (adeguata verifica, conservazione, segnalazione, organizzazione e controlli) e vi aggiungono due capitoli che, in una start-up, decidono la tenuta di tutto il resto: le regole scritte e la formazione delle persone.
Una scala a quattro livelli
Per ogni voce il report esprime un giudizio legato a un livello di rischio:
- Non conforme (NC): rischio alto, divergenze evidenti e rilevanti rispetto alle norme;
- Parzialmente non conforme (PNC): rischio medio-alto, divergenze evidenti;
- Parzialmente conforme (PC): rischio medio-basso, divergenze parziali;
- Conforme (C): rischio basso, nessuna divergenza o divergenze senza impatto rilevante.
Nel caso esaminato la fotografia è netta. Sull’assetto organizzativo i giudizi sono di parziale conformità, perché le scelte sono fatte ma non ancora formalizzate; i controlli di revisione interna risultano non conformi. Policy, regolamento e procedura per le segnalazioni mancano: non conformi. Adeguata verifica, registrazione e conservazione risultano invece in larga parte conformi, perché la società ha affidato le attività operative di identificazione, verifica e archiviazione a un istituto di pagamento autorizzato; resta da completare la modulistica. La formazione è non conforme: il piano esiste, ma non è ancora approvato né messo in calendario. Il giudizio complessivo è che il presidio è ancora poco conforme.
Le priorità: l’urgenza non coincide con la gravità
Ogni area si chiude con una remediation table: l’elenco delle azioni, ciascuna contrassegnata da un colore. Rosso per la massima urgenza, giallo per l’urgenza media, verde per quella bassa. Il punto di metodo è che l’urgenza non dipende solo dalla gravità del gap: pesano anche la semplicità dell’intervento e lo stato di avanzamento dell’area.
In rosso finiscono gli atti che sbloccano tutto il resto: istituire la funzione antiriciclaggio e nominarne i componenti, autorizzare il contratto di co-sourcing e ratificare quelli di esternalizzazione, nominare il responsabile delle segnalazioni, accreditarsi a Infostat-UIF e all’archivio, approvare il piano formativo. In giallo il modulo di segnalazione, il canale di whistleblowing e il calendario della formazione. In verde le comunicazioni alle autorità e la revisione dei moduli di adeguata verifica: una gap ancora aperta, ma su un’area in cui la parte operativa è già coperta.
Dal report al piano di rimedio
Il report non decide al posto dell’impresa. Indica, area per area e dalla gap più grave alla meno grave, le azioni consigliate; spetta poi alla società tradurle in un remediation plan, con tempi e responsabili, in base alle risorse disponibili. È il principio di proporzionalità applicato alla pratica: un primo livello di conformità, da raggiungere con ordine, prima di ampliare i servizi.
Le azioni sono concrete: scrivere una policy AML e un regolamento interno completo; predisporre un’informativa sui rischi delle valute virtuali; completare i moduli di adeguata verifica e confrontarli con quelli del fornitore; formalizzare gli accessi all’archivio in vista dei controlli periodici; attivare una casella riservata per le segnalazioni interne; approvare e calendarizzare la formazione.
La governance del presidio
Per una società di piccole dimensioni la normativa consente di esternalizzare in tutto o in parte i controlli della funzione antiriciclaggio. Il report suggerisce il co-sourcing: un professionista esterno affianca un referente interno, che lavora in stretto coordinamento con lui e ne verifica l’operato. L’esternalizzazione non sposta la responsabilità, che resta in capo all’impresa. Il responsabile delle segnalazioni è per legge il legale rappresentante o una persona da lui delegata, con requisiti di indipendenza, autorevolezza e professionalità; la sua nomina va comunicata alla UIF.
Il passo successivo è una delibera dei soci che istituisca la funzione, nomini i responsabili e autorizzi i contratti. Poi la gap analysis andrà ripetuta: di norma ogni due anni, a cura della funzione di compliance, perché il presidio va misurato nel tempo, non solo costruito.
I documenti
Area di attività dello Studio: Crypto-Asset, MiCA e DLT.
Domande frequenti
Che cos’è una gap analysis antiriciclaggio?
È una verifica che confronta gli obblighi antiriciclaggio applicabili con i presidi già adottati dall’operatore, assegna a ogni area un giudizio di conformità e indica le azioni di rimedio in ordine di priorità.
Un prestatore di servizi in valute virtuali è soggetto obbligato?
Sì. Dopo il D.Lgs. 90/2017 il D.Lgs. 231/2007 include i prestatori di servizi relativi all’utilizzo di valuta virtuale tra i soggetti tenuti ad adeguata verifica, conservazione, segnalazione delle operazioni sospette e controlli interni.
Si può esternalizzare la funzione antiriciclaggio?
Se le dimensioni lo giustificano, sì, in tutto o in parte, anche in co-sourcing. Serve però un referente interno che coordini e controlli il fornitore, e la responsabilità resta in capo all’impresa.
Sai quanto dista il tuo presidio antiriciclaggio dalla norma?
Lo Studio affianca VASP, exchange e operatori di pagamento nella gap analysis antiriciclaggio e nella costruzione di un piano di rimedio proporzionato.
Testo a cura della Redazione ADLP — ottobre 2019. Case study tratto dalla gap analysis antiriciclaggio e privacy al 30 settembre 2019 (Parte I, versione dell’8 ottobre 2019), a cura dell’Avv. Giulia Arangüena.
Nota informativa. I contenuti hanno finalità esclusivamente informative, nel rispetto degli artt. 17 e 17-bis del Codice Deontologico Forense, e non costituiscono parere legale. Per ogni valutazione sul caso concreto è necessario un confronto professionale.
© 2019 ADLP Studio Legale. Testi, immagini, grafiche e documenti di questo sito sono protetti dalla legge 22 aprile 1941, n. 633; la riproduzione è riservata (art. 65). Sono consentite citazioni e riprese, anche da parte di motori di ricerca e sistemi di IA, purché indichino l’autore, ADLP Studio Legale e il link all’articolo. Sono vietati copia e riuso senza attribuzione, nonché l’estrazione di testo e dati per addestrare modelli di IA (art. 70-quater).



