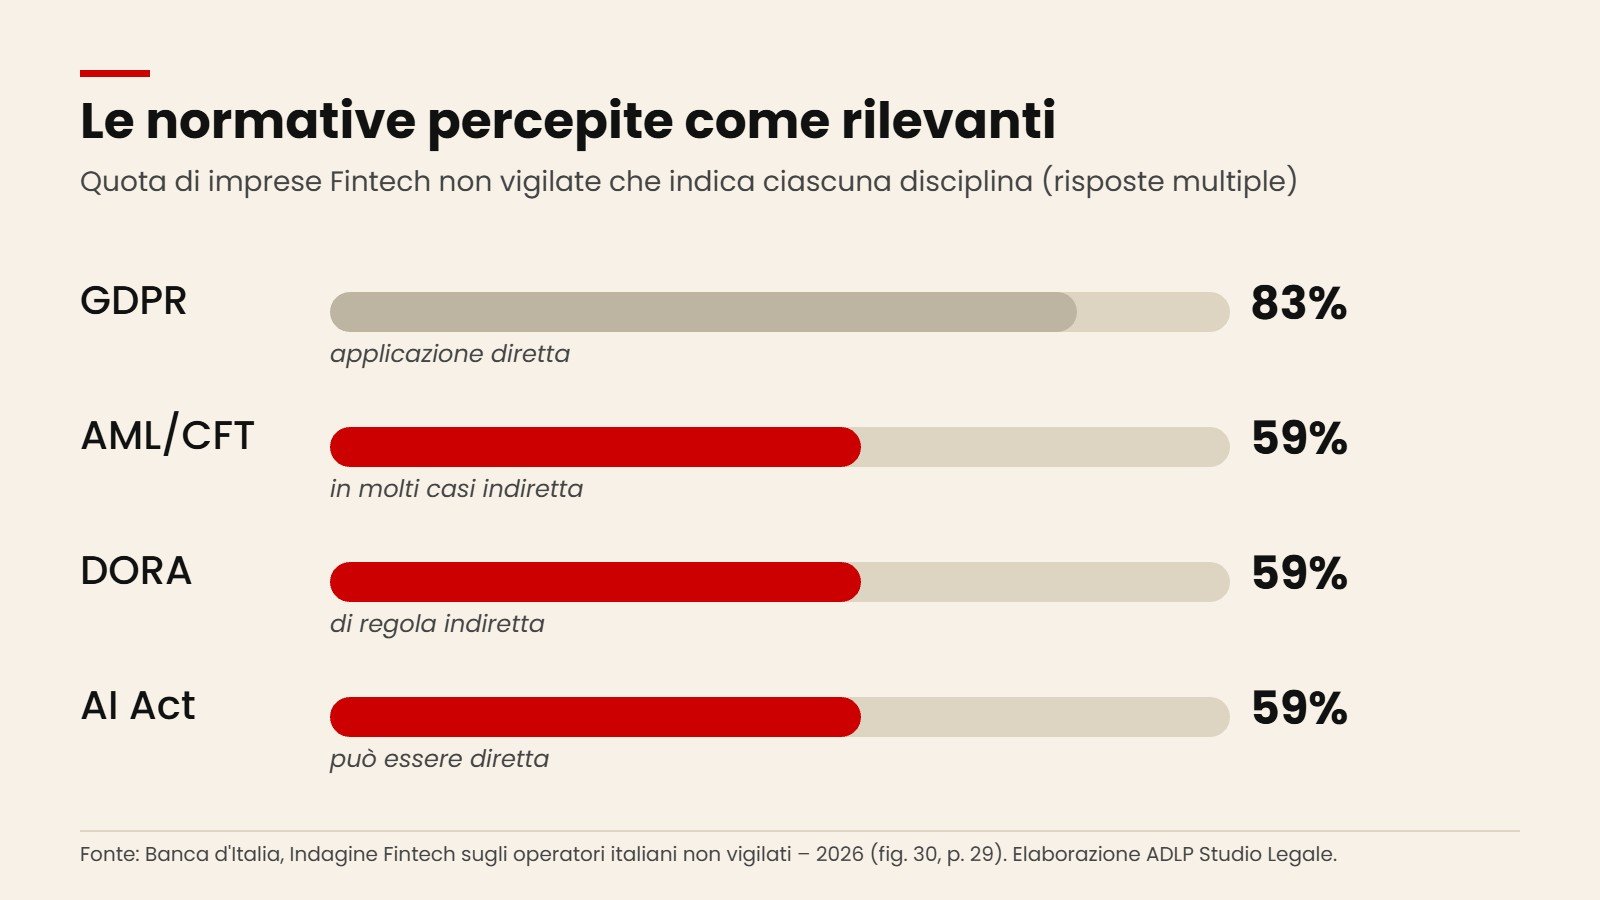
Il 21 ottobre 2026 la Banca d’Italia ha pubblicato la seconda Indagine Fintech sugli operatori italiani non vigilati: hanno risposto 157 imprese, circa il 47% del perimetro individuato. Il 70% dichiara di usare l’intelligenza artificiale. Tra le discipline considerate rilevanti, dopo il GDPR (83%), AML/CFT, DORA e AI Act sono indicati ciascuno dal 59% delle imprese.
Il dato fa riflettere: anche chi non è vigilato sente DORA e AI Act come regole del proprio mercato, perché lavora dentro la catena del valore di banche e intermediari. Per molte di queste imprese il lavoro utile è distinguere per tempo gli obblighi che le riguardano direttamente da quelli che arrivano per via contrattuale.
Indagine Fintech Banca d’Italia: i numeri essenziali
La rilevazione, svolta nel 2026 e riferita all’attività del 2025, arriva a un anno dalla prima edizione. In assenza di un elenco ufficiale, la Banca d’Italia ha censito 336 imprese classificabili come Fintech; ne hanno risposto 157, di cui 88 già presenti nella prima indagine. La partecipazione è volontaria: i risultati descrivono le imprese rispondenti e, come avverte lo stesso rapporto, non sono rappresentativi dell’intero settore.
- Il modello. Il 73% lavora prevalentemente in modalità B2B e il 66% collabora con almeno un intermediario vigilato (banche, IP/IMEL, altri intermediari, assicurazioni), per lo più tramite accordi di licenza. I clienti B2B sono soprattutto intermediari vigilati e imprese.
- La tecnologia. L’intelligenza artificiale è adottata dal 70% delle imprese e indicata come tecnologia principale dal 29%; tra queste, agenti autonomi, IA predittiva e IA generativa si dividono in parti quasi uguali.
- La dimensione. Il 93% ha meno di 100 dipendenti, il 44% fattura meno di 200.000 euro in attività Fintech e l’84% si finanzia soprattutto con mezzi propri.
- Gli ostacoli. Circa il 60% indica come prima barriera la complessità del procurement dei grandi clienti; il 26% ha interrotto almeno un progetto nell’ultimo anno, contro il 16% della prima indagine.
Obblighi diretti e obblighi che arrivano per contratto
Il rapporto stesso traccia la distinzione e annuncia che meriterà un approfondimento dedicato. GDPR e AI Act possono applicarsi direttamente: il primo a chiunque tratti dati personali, il secondo a chi sviluppa o utilizza sistemi di intelligenza artificiale, a prescindere dalla vigilanza. DORA e, in molti casi, la disciplina AML/CFT arrivano invece per via indiretta: sono le banche e gli intermediari, destinatari delle norme, a trasferire ai fornitori i requisiti di sicurezza informatica, continuità operativa e gestione delle terze parti.
Per un fornitore non vigilato la domanda non è quindi solo «questa norma mi si applica?», ma anche «quali clausole mi chiederà il mio cliente vigilato?». Nel caso di DORA la risposta passa dall’art. 30 del Regolamento (UE) 2022/2554, che fissa il contenuto minimo dei contratti per i servizi ICT; nel caso dell’AML/CFT, dai presidi che l’intermediario deve mantenere quando esternalizza fasi dell’adeguata verifica.
Il meccanismo è già all’opera. Con la comunicazione al mercato del 17 luglio 2026 su resilienza operativa digitale e modelli avanzati di intelligenza artificiale, la Banca d’Italia ha chiesto agli intermediari che vigila direttamente di rafforzare i presidi, «tenendo presente» i requisiti di DORA. Tra questi presidi ci sono adeguati requisiti contrattuali verso i fornitori di servizi informatici, sul monitoraggio della sicurezza e sulla gestione delle patch. La comunicazione aggiunge che le iniziative degli intermediari devono essere sostenute anche dai fornitori esterni. La relazione del consiglio di amministrazione, con il piano di lavoro, va trasmessa alla Vigilanza entro il 31 dicembre 2026: le richieste ai partner tecnologici arriveranno con quei tempi.
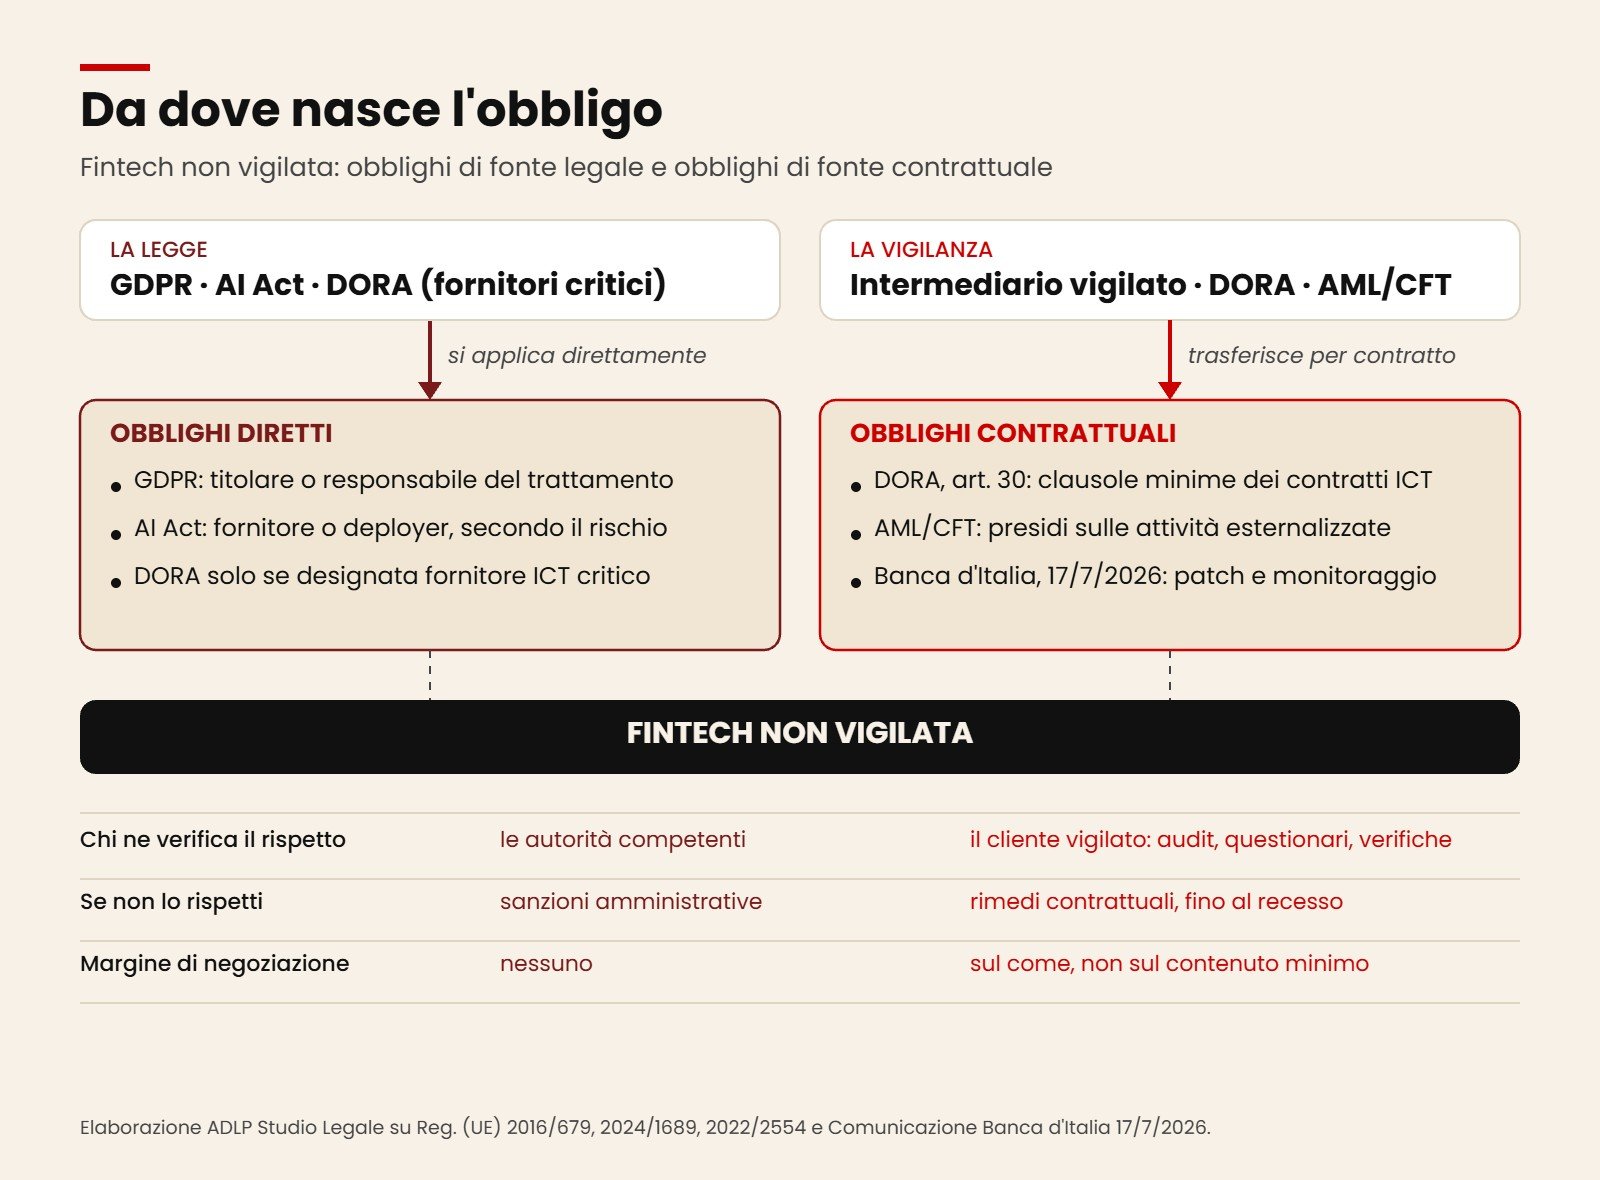
Obblighi diretti e obblighi contrattuali: la sintesi
La distinzione non è solo descrittiva. Dalla fonte dell’obbligo dipendono chi ne verifica il rispetto, che cosa accade se non viene rispettato e quanto spazio resta per negoziare.
- Fonte legale. L’obbligo nasce dalla norma e grava sull’impresa in quanto tale: come titolare o responsabile del trattamento per il GDPR, come fornitore o deployer per l’AI Act, come fornitore terzo critico designato ai sensi dell’art. 31 per DORA. Se ne risponde verso l’autorità competente, con il regime sanzionatorio della norma (art. 83 GDPR, art. 99 AI Act). Non c’è margine di negoziazione.
- Fonte contrattuale. Destinatario della norma resta l’intermediario vigilato, che deve pretendere dal fornitore determinate clausole: per DORA il contenuto minimo dell’art. 30. La Fintech ne risponde verso il cliente, con i rimedi del contratto; DORA impone all’intermediario di potersi sciogliere dal rapporto nei casi dell’art. 28, par. 7.
- I diritti del fornitore. Il contenuto minimo non è negoziabile per l’intermediario, ma il modo di attuarlo sì. Il fornitore può ottenere un perimetro definito delle attività richieste, livelli di servizio misurabili, un periodo di transizione adeguato in caso di uscita (art. 30, par. 3, lett. f) e audit proporzionati. Sapere da dove nasce l’obbligo serve anche a questo.
La compliance si esternalizza
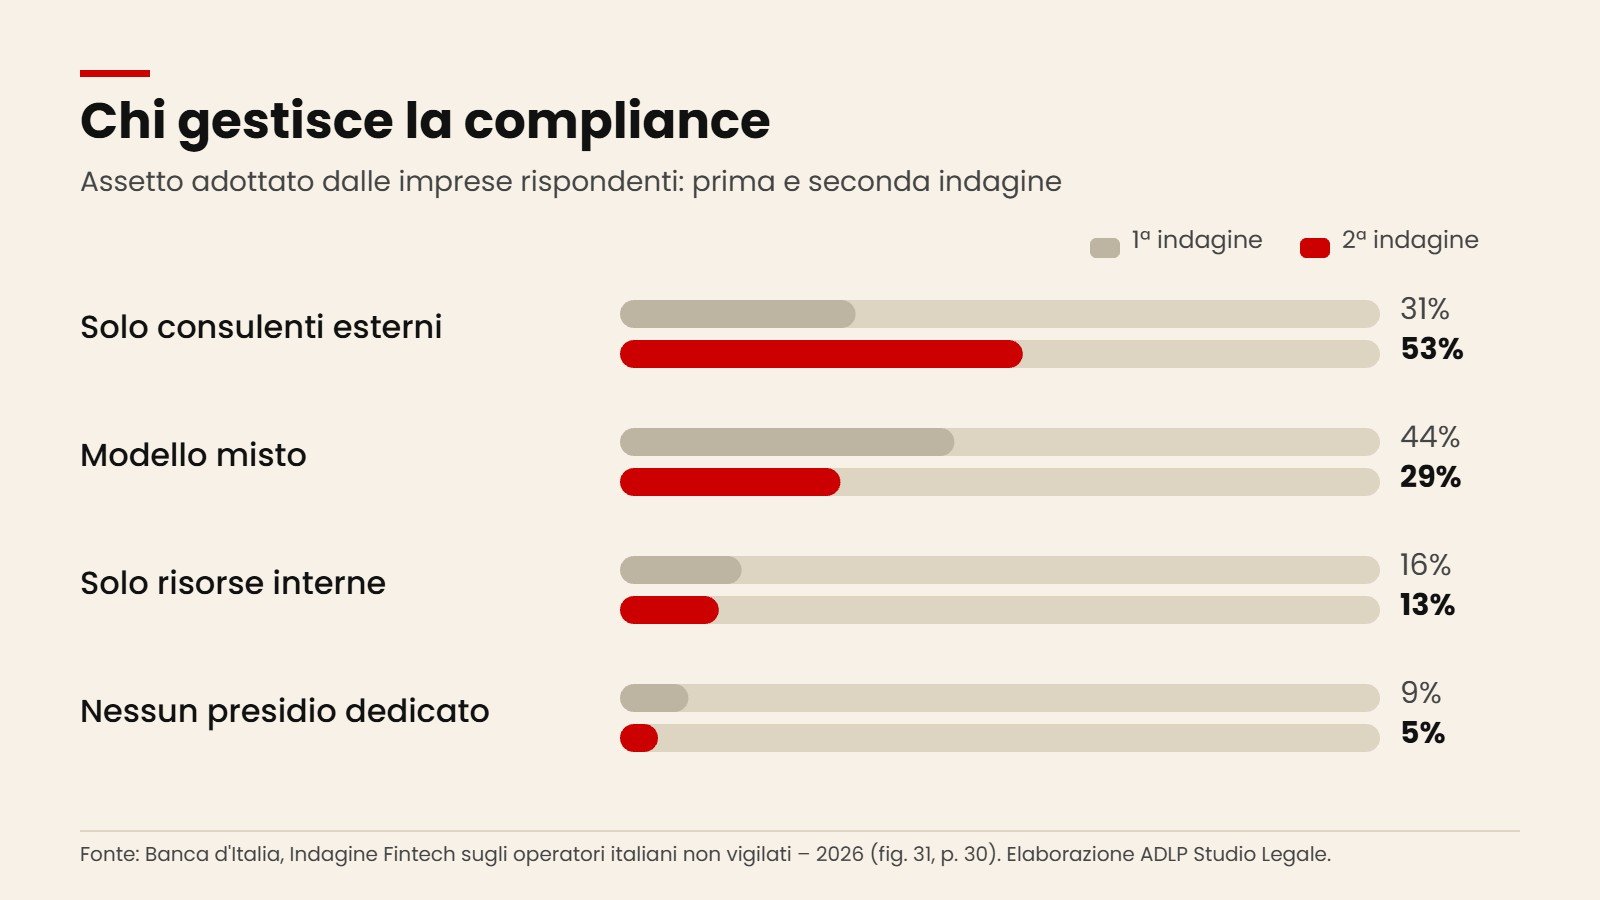
Più della metà delle imprese (53%) affida la conformità normativa soltanto a consulenti esterni, contro il 31% della prima indagine; i modelli misti scendono dal 44% al 29%. Tra i fattori che orientano l’assetto, dopo la dimensione aziendale (56%), il 40% indica le richieste di investitori e partner: un altro segnale che la conformità, per queste imprese, si misura anche sul contratto.
Che cosa conviene fare adesso
- Mappare le norme per titolo di applicazione. Per ciascuna disciplina indicare se l’impresa è destinataria diretta, se lo è il cliente o se lo sono entrambi.
- Leggere i contratti con i clienti vigilati. Le clausole DORA, gli impegni di audit, i livelli di servizio e le strategie di uscita sono già obblighi dell’impresa, anche se di fonte contrattuale.
- Classificare gli usi dell’intelligenza artificiale. Ruolo (fornitore o deployer) e categoria di rischio decidono gli obblighi propri dell’AI Act, indipendentemente dal cliente.
Il rapporto completo è disponibile sul sito della Banca d’Italia. Le scadenze DORA sono seguite nel Radar DORA dello Studio.
Fintech, DORA e intelligenza artificiale sono seguiti nell’area Regolamentazione finanziaria; le scadenze sono nel Regulatory Radar. Per conoscere lo Studio: Chi siamo.
Domande frequenti
Chi sono gli operatori Fintech non vigilati?
Imprese attive nei servizi finanziari e di pagamento che non sono autorizzate né sottoposte alla vigilanza della Banca d’Italia o di altre autorità e non sono iscritte in albi o registri. Spesso offrono servizi agli intermediari vigilati in outsourcing o in collaborazione.
DORA si applica a un fornitore non vigilato?
Di regola non come destinatario diretto, salvo la designazione come fornitore terzo critico di servizi ICT. I requisiti arrivano però per contratto, perché l’intermediario vigilato deve inserire nei contratti ICT le clausole previste dall’art. 30 del Regolamento (UE) 2022/2554.
E l’AI Act?
L’AI Act si applica in base al ruolo (fornitore, deployer) e al livello di rischio del sistema, non alla vigilanza finanziaria. Un’impresa non vigilata che sviluppa o usa sistemi di IA può quindi esserne destinataria diretta.
I risultati dell’Indagine valgono per tutto il settore?
No. La partecipazione è volontaria e il campione non è probabilistico: i dati descrivono le 157 imprese che hanno risposto, non l’intero universo delle Fintech italiane non vigilate.
Vuoi capire quali obblighi ti riguardano direttamente?
Per una valutazione sul caso concreto puoi scrivere allo Studio o fissare un appuntamento.
Testo a cura dell’Avv. Giulia Arangüena, founder di ADLP Studio Legale — aggiornato a ottobre 2026.
Nota informativa. I contenuti hanno finalità esclusivamente informative e non costituiscono parere legale né sollecitazione di clientela ai sensi degli artt. 17 e 17-bis del Codice Deontologico Forense. Per ogni valutazione sul caso concreto è necessario un confronto professionale.
© 2026 ADLP Studio Legale. Testi, immagini, grafiche e documenti di questo sito sono protetti dalla legge 22 aprile 1941, n. 633; la riproduzione è riservata (art. 65). Sono consentite citazioni e riprese, anche da parte di motori di ricerca e sistemi di IA, purché indichino l’autore, ADLP Studio Legale e il link all’articolo. Sono vietati copia e riuso senza attribuzione, nonché l’estrazione di testo e dati per addestrare modelli di IA (art. 70-quater).