Case study 2024 · Il caso si è svolto tra il 2022 e gennaio 2024 ed è raccontato con il quadro normativo di allora. Che cosa è cambiato da allora è indicato nel paragrafo «In sintesi».
Una società di consulenza strategica e direzionale in ambito finanziario e commerciale, tratta ogni giorno dati di clienti, potenziali clienti, fornitori e dipendenti, e fornisce ai clienti informazioni economiche e commerciali su imprese e persone collegate. Dopo una prima gap analysis nel 2022, da ottobre 2023 a gennaio 2024 l’Avv. Giulia Arangüena, founder di ADLP Studio Legale e partner di GIM Legal, ha seguito per questa società la costruzione del modello organizzativo privacy: l’insieme di documenti, ruoli e procedure con cui il titolare dimostra di rispettare il GDPR. In questo case study raccontiamo il metodo, passo per passo.
Perché un modello organizzativo privacy
Il regolamento (UE) 2016/679 si regge sul principio di responsabilizzazione (accountability, artt. 5 e 24): non basta rispettare le regole, bisogna poterlo dimostrare. Per una piccola organizzazione questo significa avere sulla carta, e aggiornare nel tempo, chi tratta quali dati, per quali finalità, su quale base giuridica e con quali misure di protezione. Il modello organizzativo privacy, che chiamiamo MOP, mette in fila queste informazioni e le rende verificabili, anche in caso di controllo del Garante.
Il punto di partenza è la gap analysis svolta nel 2022: un questionario articolato su background, ruoli e responsabilità, procedure e politiche, registri e informative, rapporti con i fornitori, sistemi e misure di sicurezza, profilazione e consenso, sito web e cookie. A ogni area si assegna un giudizio di conformità, da «conforme» a «non conforme», e da lì nasce il piano di adeguamento con le priorità. La fase di redazione, da ottobre 2023, si governa con una checklist che distingue i documenti già predisposti e inviati al cliente, quelli da revisionare, quelli da aggiornare e quelli ancora da predisporre.
La mappatura e il registro dei trattamenti
La mappatura parte dalle attività concrete della società. Abbiamo individuato sei aree: acquisizione dei clienti, gestione del personale, lettura e gestione dei dati di contatto, marketing, sito internet, vendita di prodotti e servizi. Per ciascuna abbiamo annotato le categorie di dati (anagrafici, di contatto, economici e commerciali, cookie), gli archivi cartacei e digitali coinvolti e le postazioni da cui si accede.
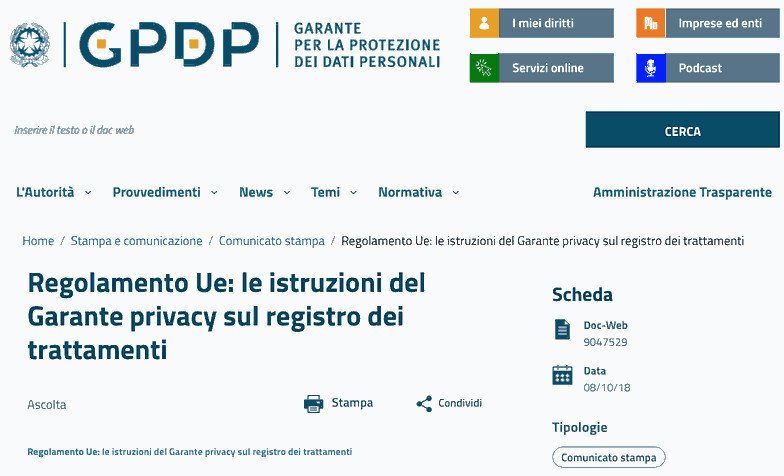
Su questa base è costruito il registro delle attività di trattamento previsto dall’art. 30 GDPR, con un allegato in forma di tabella: descrizione e finalità di ogni trattamento, eventuali contitolari, categorie di interessati e di dati, presenza di dati particolari, termine di cancellazione, consenso, destinatari, trasferimenti verso Paesi terzi, misure tecniche e organizzative. Il registro indica chi lo tiene, la data di creazione, l’ultimo aggiornamento e la prossima revisione. Le indicazioni del Garante sul registro raccomandano di tenerlo anche quando l’obbligo non è certo: è il primo strumento di autovalutazione.
Finalità e basi giuridiche
Un documento a parte, l’elenco dei trattamenti, collega ogni finalità alla sua condizione di liceità ai sensi dell’art. 6 GDPR. Il risultato, in sintesi:
- Marketing e profilazione: consenso (art. 6, par. 1, lett. a), con conferimento facoltativo.
- Soft spam: newsletter su servizi analoghi a quelli già acquistati, senza consenso ma con diritto di opposizione, ai sensi dell’art. 130, comma 4, del Codice privacy.
- Esecuzione del contratto (lett. b), per l’erogazione dei servizi, le comunicazioni con i clienti e la gestione dei reclami.
- Obbligo legale (lett. c), per contabilità, fatturazione elettronica, conservazione documentale e adeguata verifica antiriciclaggio.
- Legittimo interesse (lett. f), per la difesa in giudizio, il recupero crediti, le informazioni commerciali sulla solidità e solvibilità dei soggetti censiti e le analisi statistiche, possibilmente su dati anonimizzati e aggregati.
Il legittimo interesse è la base più delicata: va motivato e bilanciato con i diritti degli interessati. Per i servizi di informazione commerciale e per i modelli di analisi basati su dati raccolti da fonti pubbliche o da banche dati di terzi, il bilanciamento va documentato con cura. Quando un trattamento combina valutazioni di solvibilità e profilazione, va considerata anche la valutazione d’impatto prevista dall’art. 35 GDPR. Dalla mappatura discendono le informative: per i navigatori del sito, per i cookie con il relativo banner, per clienti, potenziali clienti, fornitori e dipendenti.
| Documento | A che cosa serve |
|---|---|
| Registro dei trattamenti | Quadro aggiornato di finalità, dati, interessati, destinatari e misure (art. 30 GDPR) |
| Elenco dei trattamenti | Collega ogni finalità alla base giuridica e alla natura del conferimento |
| Elenco dei soggetti | Responsabili esterni, autorizzati e titolari autonomi |
| Nomine e istruzioni | Atti di nomina dei responsabili (art. 28), del referente interno e istruzioni agli autorizzati (art. 29) |
| Misure di sicurezza | Misure organizzative e tecniche per ciascuna area di trattamento (art. 32) |
| Registro data breach | Documentazione delle violazioni e delle azioni correttive (art. 33, par. 5) |
| Disaster recovery ed elenco asset | Ripristino dei sistemi e inventario delle risorse che danno accesso ai dati |
Ruoli: titolare, responsabili, autorizzati
La società è titolare del trattamento. I fornitori che trattano dati per suo conto, come il consulente contabile e fiscale, sono nominati responsabili con un atto ai sensi dell’art. 28 GDPR: oggetto e finalità del trattamento, principi da rispettare, compiti, misure di sicurezza, regole sui sub-responsabili, obbligo di comunicare tempestivamente al titolare ogni notizia rilevante. Il personale interno riceve istruzioni operative per categorie (soci, segreteria e così via), con la tabella dei dati, delle finalità e degli interessati di competenza.
Per la società non ricorre l’obbligo di nominare un responsabile della protezione dei dati (DPO): l’art. 37 GDPR lo richiede per le autorità pubbliche e per chi, come attività principale, effettua monitoraggi regolari e sistematici su larga scala o tratta su larga scala dati particolari o giudiziari. Il modello prevede comunque la nomina di un referente privacy interno, con funzioni di verifica costante della compliance: coadiuva il titolare, gli segnala le violazioni entro 72 ore, supporta la tenuta del registro e le eventuali valutazioni d’impatto e partecipa all’aggiornamento del modello.
Le misure di sicurezza dell’art. 32
L’art. 32 GDPR chiede misure adeguate al rischio. Le abbiamo divise in due blocchi. Sul piano organizzativo: un piano di formazione per il personale, istruzioni scritte su credenziali, dispositivi e documenti cartacei, verifiche periodiche dello stato di conformità e dei profili di autorizzazione, la verifica periodica dell’operato degli amministratori di sistema, la richiesta di una descrizione scritta per gli interventi di terzi. Sul piano tecnico: uffici e archivi chiusi e controllati, copie separate dei documenti, firewall, antivirus aggiornati, backup periodici, anche in cloud, credenziali individuali con password robuste e rinnovo periodico, disattivazione delle utenze inutilizzate, profili di autorizzazione differenziati, cifratura dei dati trasmessi e pseudonimizzazione. Sono previste procedure per ripristinare l’accesso ai dati in tempi certi dopo un incidente.
Data breach, disaster recovery e continuità
Una violazione dei dati personali va notificata al Garante entro 72 ore da quando se ne viene a conoscenza, salvo che sia improbabile un rischio per gli interessati (art. 33); se il rischio è elevato, va comunicata anche alle persone coinvolte (art. 34). Le linee guida EDPB 9/2022 offrono criteri ed esempi per decidere. Il modello prevede una procedura di gestione e un registro dei data breach, che documenta ogni violazione, anche quelle non notificate, come chiede l’art. 33, par. 5.
Accanto alla procedura, la società si dota di un inventario degli asset (dispositivi, archivi e strumenti che danno accesso ai dati, anche da remoto) e di un piano di disaster recovery, da definire insieme ai responsabili IT, con l’obiettivo di arrivare anche a un piano di continuità operativa. È il passaggio che collega la privacy alla resilienza: sapere quali sistemi esistono, chi li gestisce e come si ripristinano.
E DORA?
Il regolamento (UE) 2022/2554 sulla resilienza operativa digitale del settore finanziario (DORA) è in vigore e si applicherà dal 17 gennaio 2025. Riguarda le entità finanziarie elencate all’art. 2, come banche, istituti di pagamento, imprese di investimento e gestori, e i loro fornitori ICT critici. Una società di consulenza strategica e direzionale come quella del nostro caso non è un intermediario vigilato e non rientra in quell’elenco. Le regole di DORA su gestione del rischio ICT, classificazione degli incidenti, test e controllo dei fornitori restano però un buon riferimento di resilienza. E servono a chi, domani, lavori con clienti vigilati: questi dovranno rivedere i contratti con i propri fornitori. Un registro degli asset ordinato e un piano di disaster recovery testato sono la base da cui partire.
Formazione e aggiornamento
Un modello vale quanto le persone che lo applicano. Per questo il modello prevede un piano di formazione del personale sui rischi, sulle misure disponibili e sulle responsabilità, e un calendario di revisione: i documenti hanno un codice, una data e una data di ultima modifica, e il registro indica la prossima revisione.
In sintesi
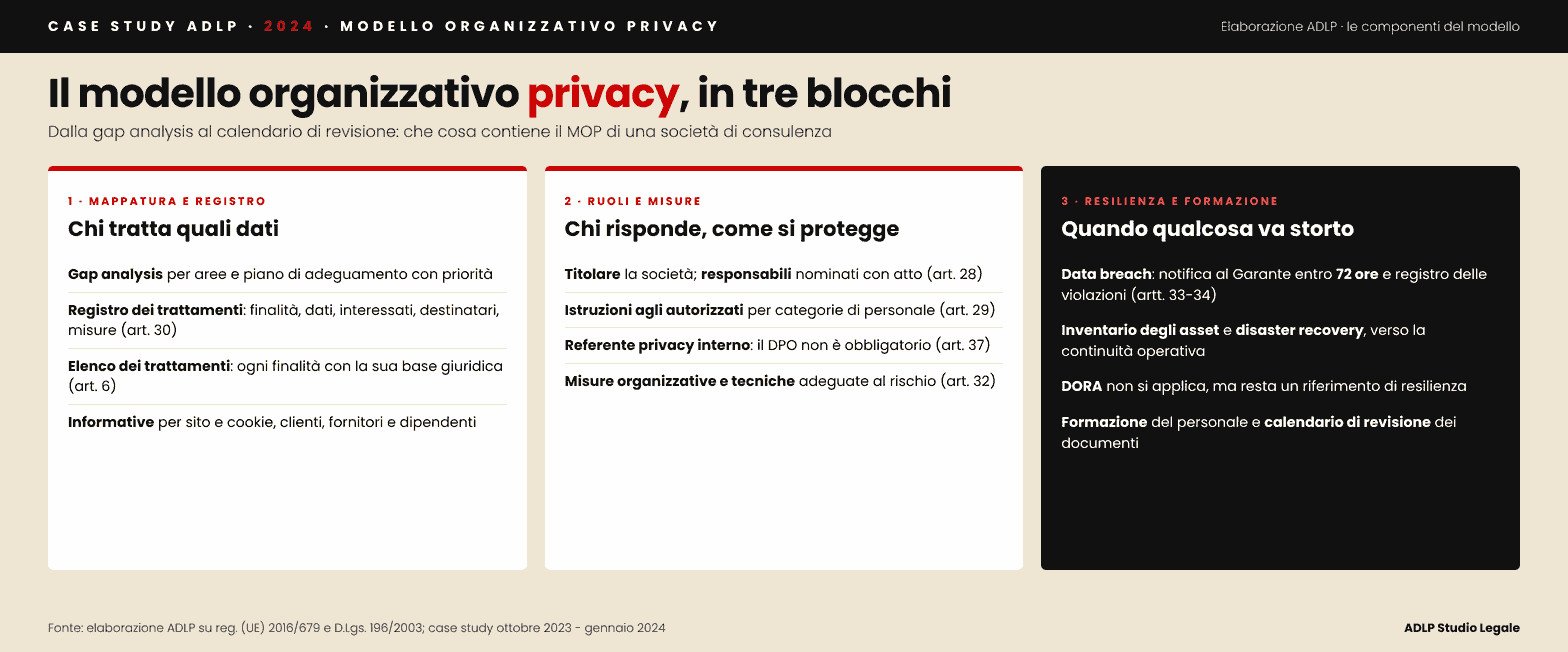
Il modello organizzativo privacy traduce il principio di responsabilizzazione del GDPR in documenti verificabili: registro dei trattamenti, basi giuridiche, nomine dei responsabili, misure di sicurezza dell’art. 32, procedura e registro dei data breach, inventario degli asset e disaster recovery, formazione. Vale anche per le piccole società che trattano dati in modo continuativo. Da allora il quadro è cambiato: il Regolamento (UE) 2022/2554 (DORA) si applica dal 17 gennaio 2025, con l’adeguamento italiano del D.Lgs. 23/2025, e chi fornisce servizi ICT a clienti vigilati ne riceve i requisiti per contratto; per chi usa sistemi di intelligenza artificiale si aggiunge l’AI Act.
Fonti
Privacy e dati sono seguiti nell’area Tech, AI, Data & Digital Rights. Per i contratti con i fornitori ICT c’è l’ICT Third-Party Checker; le scadenze DORA sono nel Radar DORA; i provvedimenti del Garante sono schedati nell’Osservatorio.
Domande frequenti
Il registro dei trattamenti è obbligatorio per una piccola società?
L’art. 30 GDPR esonera le organizzazioni con meno di 250 dipendenti solo se il trattamento è occasionale, non presenta rischi e non riguarda dati particolari o giudiziari. Chi gestisce clienti e personale in modo continuativo di solito deve tenerlo, e comunque è lo strumento più utile per dimostrare la conformità.
Serve sempre un DPO?
No. È obbligatorio per le autorità pubbliche e per chi svolge, come attività principale, monitoraggi su larga scala o trattamenti su larga scala di dati particolari o giudiziari. Negli altri casi si può affidare il presidio a un referente privacy interno.
Entro quando si notifica un data breach?
Entro 72 ore da quando il titolare ne viene a conoscenza, salvo che sia improbabile un rischio per gli interessati. Ogni violazione, notificata o no, va annotata nel registro dei data breach.
Un modello organizzativo privacy da costruire o aggiornare?
Lo Studio affianca società di consulenza, fintech e intermediari nella gap analysis privacy, nella redazione di registri, nomine e procedure e nella preparazione alla resilienza operativa digitale.
Testo a cura della Redazione ADLP (2026). Case study tratto dal lavoro dell’Avv. Giulia Arangüena, per GIM Legal, sul modello organizzativo privacy di una società di consulenza finanziaria, il cui nome è omesso per riservatezza (gap analysis nel 2022; redazione dei documenti da ottobre 2023 a gennaio 2024).
Nota informativa. I contenuti hanno finalità esclusivamente informative e non costituiscono parere legale né sollecitazione di clientela ai sensi degli artt. 17 e 17-bis del Codice Deontologico Forense. Per ogni valutazione sul caso concreto è necessario un confronto professionale.
© 2026 ADLP Studio Legale. Testi, immagini, grafiche e documenti di questo sito sono protetti dalla legge 22 aprile 1941, n. 633; la riproduzione è riservata (art. 65). Sono consentite citazioni e riprese, anche da parte di motori di ricerca e sistemi di IA, purché indichino l’autore, ADLP Studio Legale e il link all’articolo. Sono vietati copia e riuso senza attribuzione, nonché l’estrazione di testo e dati per addestrare modelli di IA (art. 70-quater).