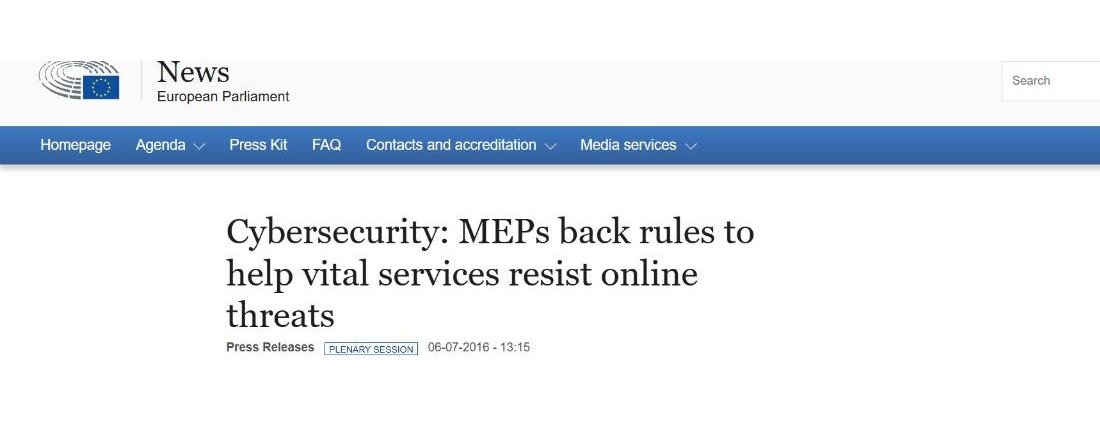
La direttiva (UE) 2016/1148, la cosiddetta direttiva NIS (Network and Information Security), è stata pubblicata in Gazzetta ufficiale il 19 luglio 2016. È la prima normativa europea sulla sicurezza informatica: obbliga gli operatori dei servizi essenziali e alcuni fornitori di servizi digitali ad adottare misure di sicurezza e a notificare gli incidenti. È in vigore dall’8 agosto 2016 e gli Stati membri hanno tempo fino al 9 maggio 2018 per recepirla.
La proposta della Commissione risale al febbraio 2013. Ci sono voluti tre anni di negoziato, e nel frattempo gli attacchi informatici a banche, ospedali e infrastrutture sono diventati una notizia quasi quotidiana.
A chi si applica
| Categoria | Settori e servizi |
|---|---|
| Operatori di servizi essenziali (Allegato II) | Energia, trasporti, banche, infrastrutture dei mercati finanziari, sanità, acqua potabile, infrastrutture digitali |
| Fornitori di servizi digitali (Allegato III) | Mercati online, motori di ricerca online, servizi di cloud computing |
| Esclusi | Micro e piccole imprese tra i fornitori di servizi digitali |
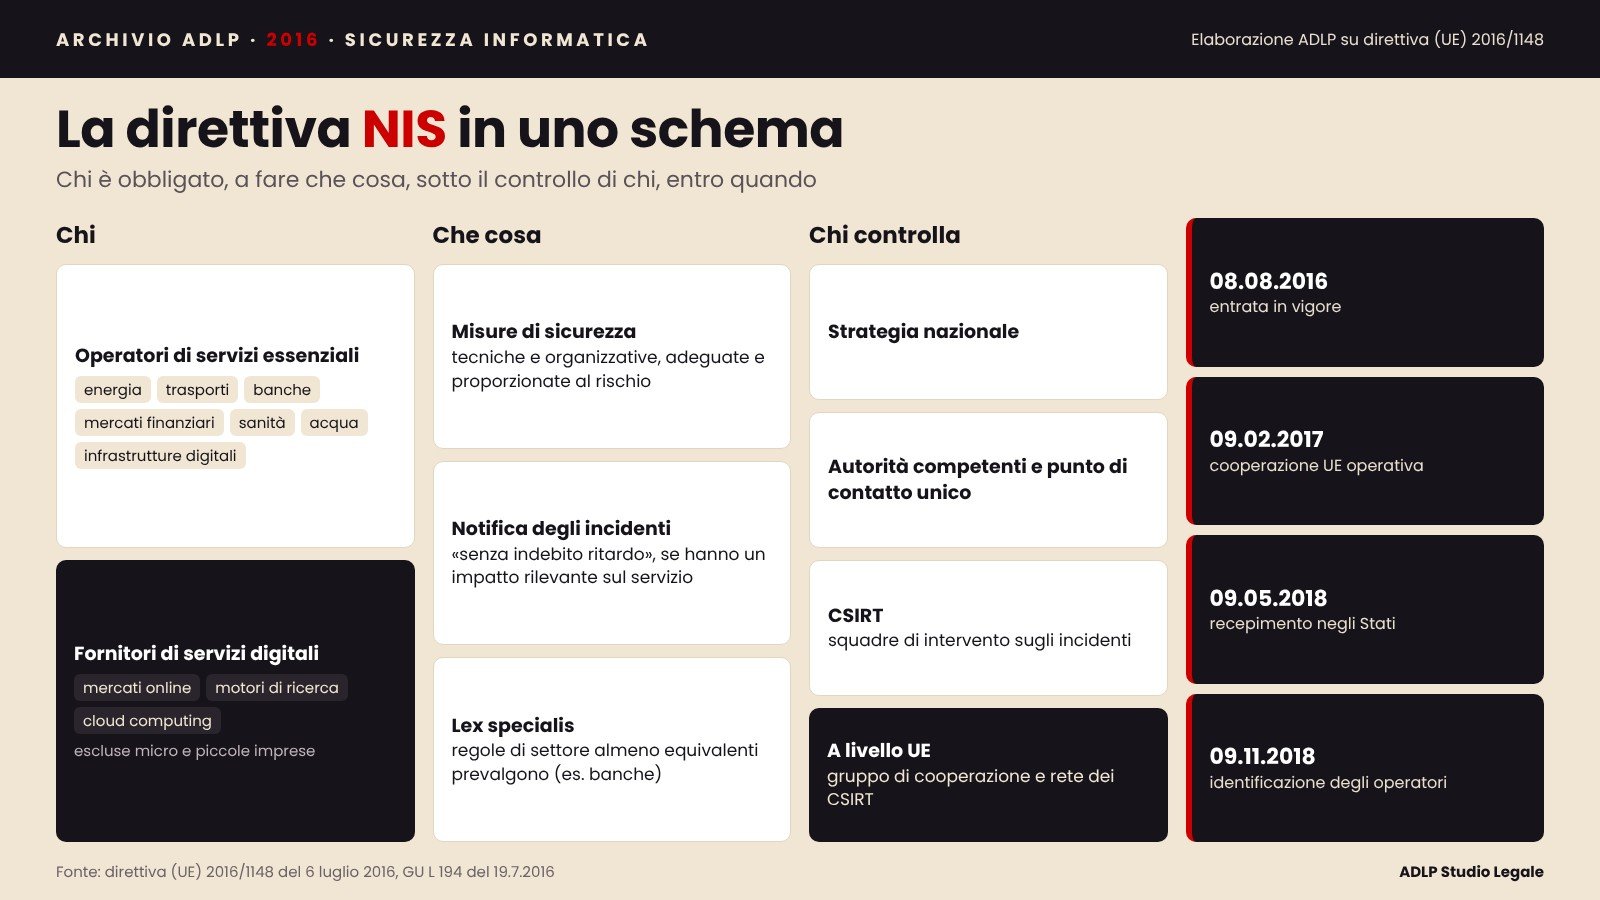
Gli operatori di servizi essenziali non sono indicati per nome: ogni Stato dovrà identificarli entro il 9 novembre 2018, secondo tre criteri. Il soggetto deve fornire un servizio essenziale per attività sociali o economiche fondamentali; il servizio deve dipendere dalla rete e dai sistemi informativi; un incidente deve poter avere effetti negativi rilevanti.
Gli obblighi
Il cuore della direttiva sono due obblighi. Il primo è adottare misure tecniche e organizzative adeguate e proporzionate per gestire i rischi e prevenire o limitare gli incidenti. Il secondo è notificare all’autorità competente o al CSIRT, «senza indebito ritardo», gli incidenti con un impatto rilevante sulla continuità del servizio. Per valutarlo contano il numero di utenti coinvolti, la durata e la diffusione geografica.
Per i fornitori di servizi digitali la disciplina è più leggera: la vigilanza è solo successiva, e competente è lo Stato in cui il fornitore ha lo stabilimento principale.
La nuova architettura pubblica
- una strategia nazionale per la sicurezza della rete e dei sistemi informativi;
- una o più autorità competenti e un punto di contatto unico;
- uno o più CSIRT, i gruppi di intervento per la sicurezza informatica in caso di incidente;
- a livello europeo, un gruppo di cooperazione tra Stati e una rete dei CSIRT, operativi entro il 9 febbraio 2017.
L’Italia non parte da zero: con il DPCM 24 gennaio 2013 e il Quadro strategico nazionale del dicembre 2013 ha già un’architettura per la protezione cibernetica. La direttiva chiederà però di estenderla agli operatori privati.
Banche e finanza: una disciplina speciale
Banche e infrastrutture dei mercati finanziari sono nell’Allegato II, ma la direttiva riconosce che il settore è già fortemente regolato. L’art. 1, par. 7, prevede che, se un atto settoriale europeo impone obblighi di sicurezza o di notifica almeno equivalenti, si applica quell’atto. Per i prestatori di servizi di pagamento, la nuova direttiva sui servizi di pagamento (PSD2) prevede già all’art. 96 la notifica dei gravi incidenti operativi o di sicurezza. Sarà da chiarire come i due regimi si coordineranno.
Le domande per il giurista
- Chi sarà designato? L’identificazione degli operatori spetta agli Stati: per le imprese è importante capire per tempo se rientreranno nel perimetro.
- Notifica e responsabilità. La direttiva precisa che la notifica non espone l’operatore a una responsabilità maggiore. Resta da coordinarla con gli obblighi di notifica dei data breach previsti dal GDPR (ne abbiamo scritto qui).
- Contratti con i fornitori. Cloud e servizi digitali entrano nel perimetro: i contratti dovranno prevedere misure di sicurezza e flussi di informazione sugli incidenti.
Area di attività dello Studio: Tech, AI, Data & Digital Rights.
Domande frequenti
Che cos’è la direttiva NIS?
È la direttiva (UE) 2016/1148, la prima normativa europea sulla sicurezza delle reti e dei sistemi informativi, pubblicata il 19 luglio 2016.
Entro quando va recepita?
Entro il 9 maggio 2018. Gli operatori di servizi essenziali saranno identificati entro il 9 novembre 2018.
Le banche sono soggette alla direttiva NIS?
Sì, il settore bancario è nell’Allegato II, ma se le regole di settore sono almeno equivalenti prevalgono quelle.
Una questione simile da valutare oggi?
Il quadro normativo è cambiato dal 2016: possiamo aiutarti a capire quali regole valgono oggi per il tuo caso.
Redazione ADLP — novembre 2016. Fonti: direttiva (UE) 2016/1148; direttiva (UE) 2015/2366.
Nota informativa. I contenuti hanno finalità esclusivamente informative, nel rispetto degli artt. 17 e 17-bis del Codice Deontologico Forense, e non costituiscono parere legale. Per ogni valutazione sul caso concreto è necessario un confronto professionale.
© 2016 ADLP Studio Legale. Testi, immagini, grafiche e documenti di questo sito sono protetti dalla legge 22 aprile 1941, n. 633; la riproduzione è riservata (art. 65). Sono consentite citazioni e riprese, anche da parte di motori di ricerca e sistemi di IA, purché indichino l’autore, ADLP Studio Legale e il link all’articolo. Sono vietati copia e riuso senza attribuzione, nonché l’estrazione di testo e dati per addestrare modelli di IA (art. 70-quater).