Un anno da oggi, il 25 maggio 2018, il regolamento (UE) 2016/679 sulla protezione dei dati personali diventerà applicabile in tutta l’Unione. È in vigore già dal 24 maggio 2016, come avevamo raccontato quando fu pubblicato, ma il legislatore europeo ha concesso due anni per prepararsi. Ne resta uno, e per molte imprese il lavoro non è ancora cominciato.
Da quella data il regolamento sostituirà la direttiva 95/46/CE e si applicherà direttamente, senza bisogno di recepimento. Il Codice privacy italiano (d.lgs. 196/2003) dovrà essere coordinato con le nuove regole.
Le prime indicazioni delle autorità
Il 28 aprile il Garante per la protezione dei dati personali ha pubblicato una Guida all’applicazione del regolamento europeo, con le prime indicazioni pratiche per imprese e pubbliche amministrazioni. Sul piano europeo, il Gruppo di lavoro «Articolo 29», che riunisce le autorità garanti, ha adottato le linee guida sul responsabile della protezione dei dati, sulla portabilità dei dati e sull’autorità capofila, riviste ad aprile, e ha messo in consultazione quelle sulla valutazione d’impatto.
Il cambio di metodo: l’accountability
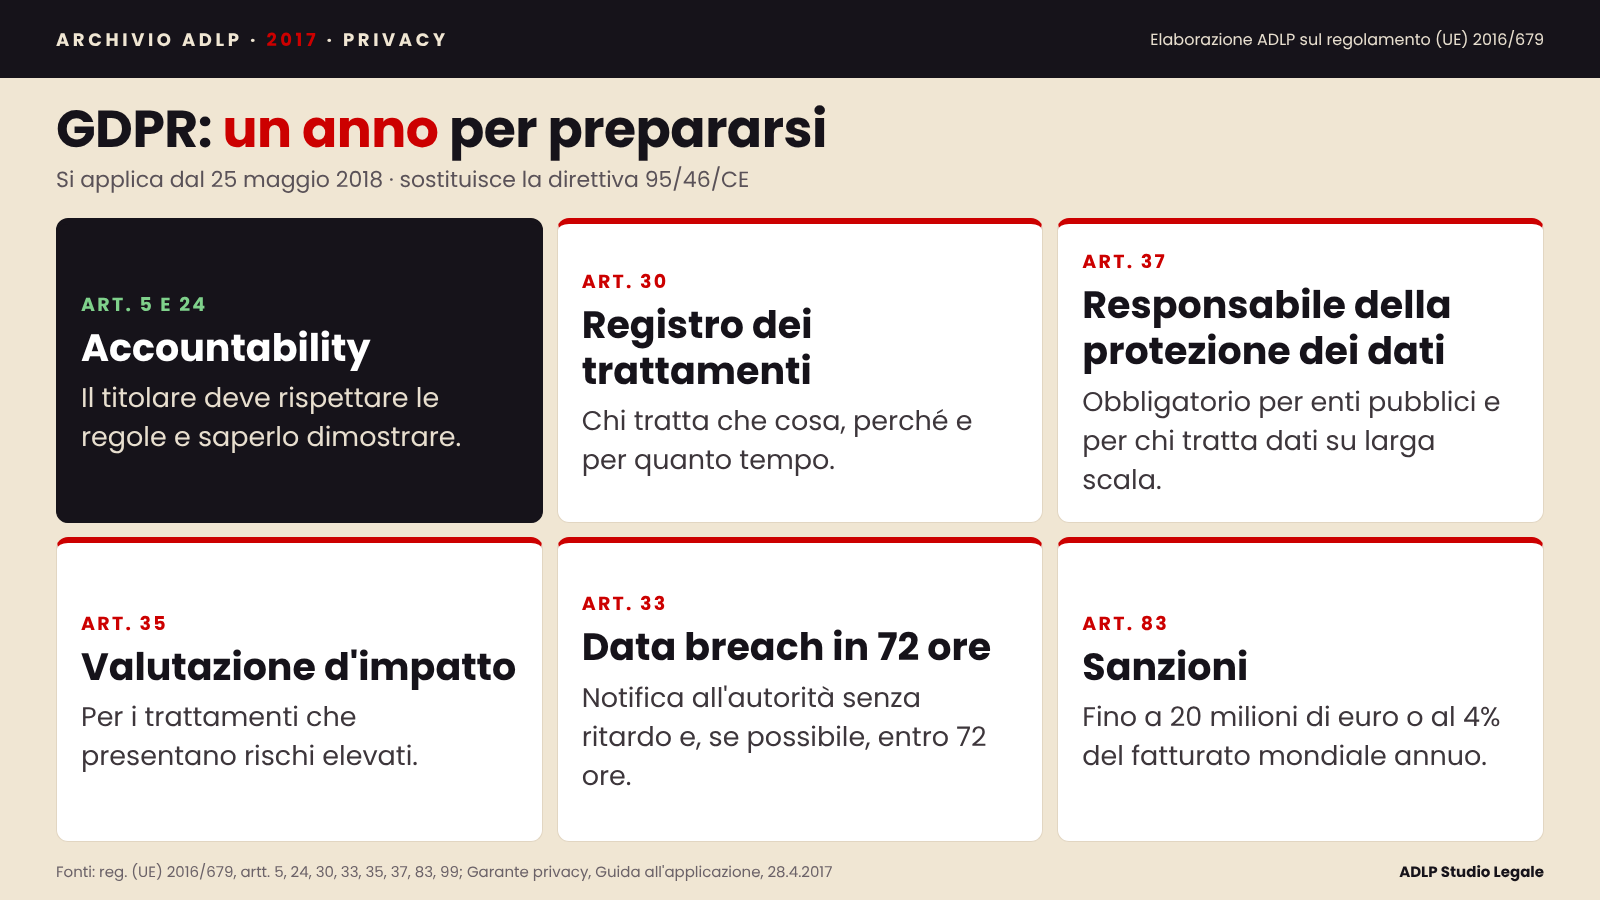
La vera novità non è un singolo adempimento, ma un modo diverso di ragionare. Il regolamento non elenca più tutto ciò che si deve fare: chiede al titolare di valutare i rischi del proprio trattamento, di adottare misure adeguate e di essere in grado di dimostrare di averlo fatto (artt. 5 e 24). Si parla di accountability, responsabilizzazione. Nello stesso spirito, la protezione dei dati va pensata fin dalla progettazione e per impostazione predefinita (art. 25).
Gli adempimenti da preparare
| Adempimento | Norma | Che cosa significa |
|---|---|---|
| Registro dei trattamenti | Art. 30 | Censire i trattamenti: finalità, categorie di dati e interessati, destinatari, tempi di conservazione |
| Responsabile della protezione dei dati | Art. 37 | Nominarlo se si è un ente pubblico o se si trattano dati su larga scala o dati particolari |
| Valutazione d’impatto | Art. 35 | Svolgerla prima dei trattamenti che presentano un rischio elevato |
| Violazioni dei dati | Art. 33 | Notificarle al Garante senza ritardo e, se possibile, entro 72 ore |
| Diritti degli interessati | Artt. 15-22 | Organizzarsi per accesso, cancellazione, limitazione e portabilità dei dati |
| Informative e consensi | Artt. 7, 13, 14 | Rivederli secondo le nuove regole su contenuto e chiarezza |
Le sanzioni
Il motivo per cui il regolamento è finito nelle agende dei consigli di amministrazione è l’art. 83: le sanzioni possono arrivare fino a 20 milioni di euro o al 4% del fatturato mondiale annuo, se superiore. Sono cifre che cambiano la percezione del rischio, anche per le imprese medie.
Da dove cominciare
Il consiglio, per chi non ha ancora iniziato, è partire dalla mappa dei dati: sapere quali dati si trattano, dove si trovano, chi vi accede e per quanto tempo si conservano. Da lì si costruiscono il registro, le informative e le procedure. Un anno sembra tanto, ma per riorganizzare processi e contratti con i fornitori non lo è.
I documenti
Area di attività dello Studio: Tech, AI, Data & Digital Rights.
Domande frequenti
Da quando si applica il GDPR?
Il regolamento (UE) 2016/679 è in vigore dal 24 maggio 2016 e si applica dal 25 maggio 2018.
Chi deve nominare il responsabile della protezione dei dati?
Le autorità e gli enti pubblici e chi, come attività principale, tratta dati su larga scala con un monitoraggio regolare e sistematico o tratta categorie particolari di dati.
Quali sono le sanzioni previste?
Fino a 20 milioni di euro o al 4% del fatturato mondiale annuo, se superiore.
Una questione simile da valutare oggi?
Il quadro normativo è cambiato dal 2017: possiamo aiutarti a capire quali regole valgono oggi per il tuo caso.
Redazione ADLP — maggio 2017. Fonti: reg. (UE) 2016/679; Garante privacy, Guida all’applicazione.
Nota informativa. I contenuti hanno finalità esclusivamente informative, nel rispetto degli artt. 17 e 17-bis del Codice Deontologico Forense, e non costituiscono parere legale. Per ogni valutazione sul caso concreto è necessario un confronto professionale.
© 2017 ADLP Studio Legale. Testi, immagini, grafiche e documenti di questo sito sono protetti dalla legge 22 aprile 1941, n. 633; la riproduzione è riservata (art. 65). Sono consentite citazioni e riprese, anche da parte di motori di ricerca e sistemi di IA, purché indichino l’autore, ADLP Studio Legale e il link all’articolo. Sono vietati copia e riuso senza attribuzione, nonché l’estrazione di testo e dati per addestrare modelli di IA (art. 70-quater).