Il 12 luglio 2016 la Commissione europea ha adottato la decisione di esecuzione (UE) 2016/1250 sull’adeguatezza dello scudo UE-USA per la privacy, il Privacy Shield. Pubblicata in Gazzetta ufficiale il 1° agosto, prende il posto dell’accordo Safe Harbour. Da oggi le imprese americane possono autocertificarsi presso il Dipartimento del Commercio degli Stati Uniti e ricevere di nuovo dati personali dall’Europa su una base giuridica stabile.
Perché serviva un nuovo accordo
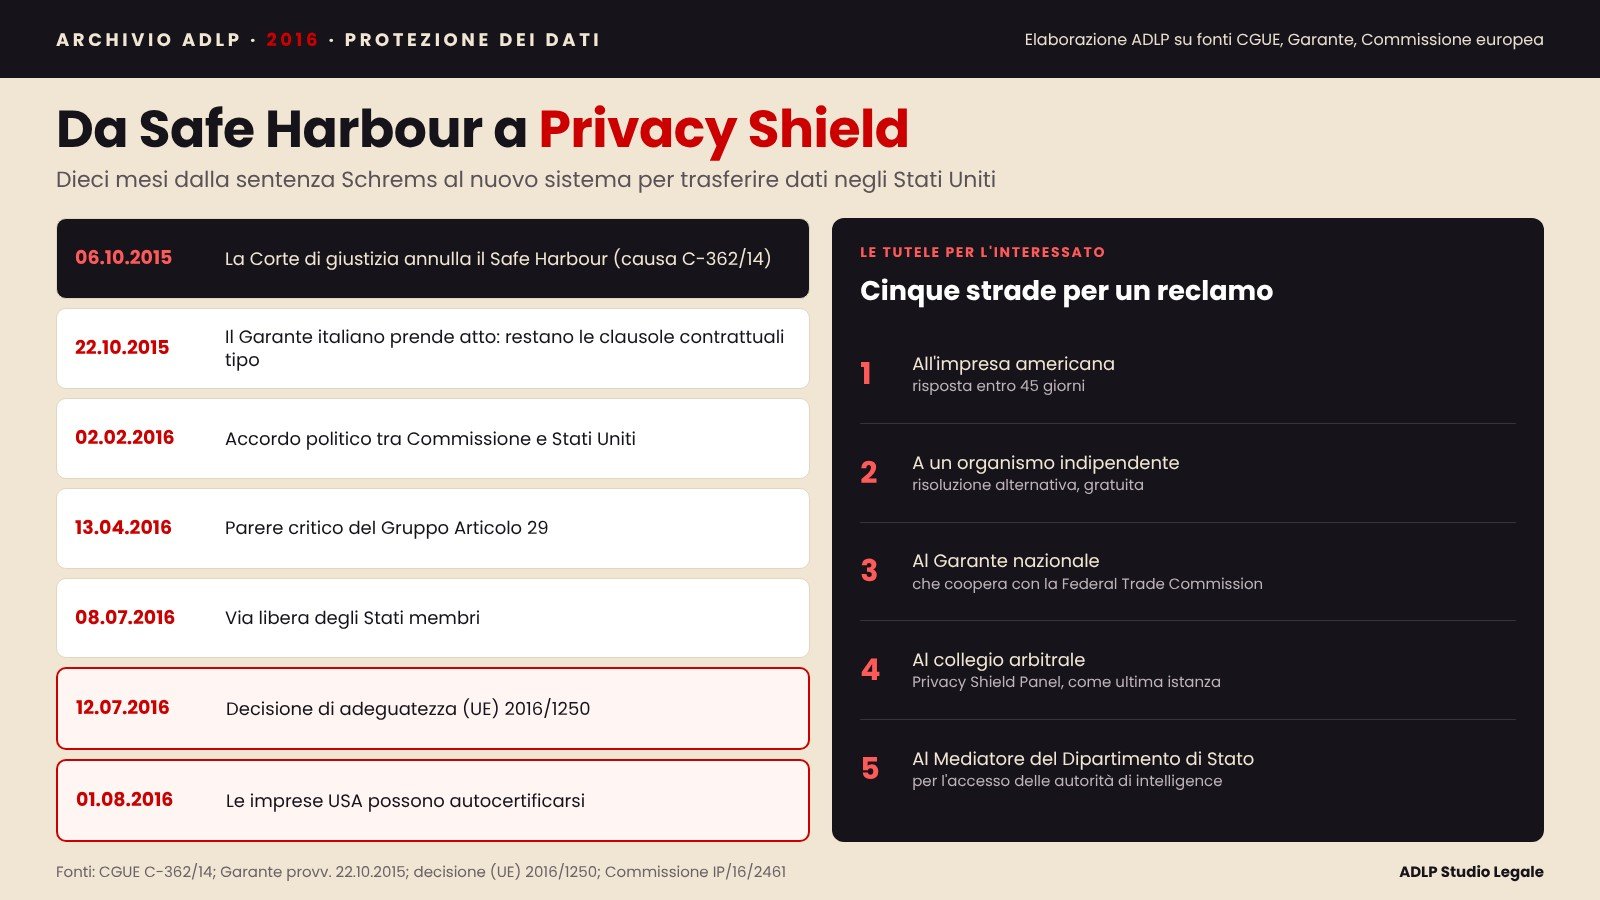
Il 6 ottobre 2015 la Corte di giustizia, nella sentenza Schrems (causa C-362/14), ha dichiarato invalida la decisione 2000/520/CE sul Safe Harbour. Al centro c’era l’accesso delle autorità americane ai dati dei cittadini europei, emerso con le rivelazioni sulla sorveglianza di massa. Il Garante italiano ha preso atto della sentenza con il provvedimento del 22 ottobre 2015, ricordando che restavano disponibili altre basi giuridiche, come le clausole contrattuali tipo.
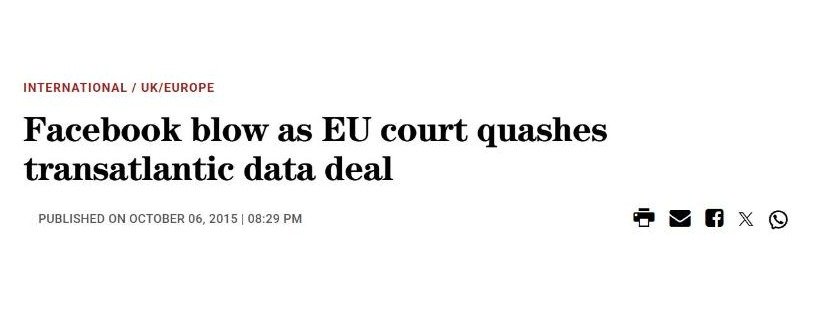
Da allora migliaia di imprese hanno trasferito dati negli Stati Uniti in una situazione di incertezza. L’accordo politico è arrivato il 2 febbraio 2016; il testo è stato poi modificato dopo le critiche del Gruppo dei Garanti europei (Gruppo Articolo 29), del Garante europeo e del Parlamento europeo, e approvato dagli Stati membri l’8 luglio.
Come funziona
| Elemento | Contenuto |
|---|---|
| Adesione | Autocertificazione annuale presso il Dipartimento del Commercio USA, aperta dal 1° agosto 2016 |
| Principi | Informativa, scelta, responsabilità per i trasferimenti successivi, sicurezza, integrità dei dati e limitazione della finalità, accesso, ricorso |
| Controlli | Verifiche periodiche del Dipartimento del Commercio; sanzioni ed esclusione dall’elenco per chi non rispetta le regole |
| Ricorsi | Reclamo all’impresa, organismo di risoluzione alternativa gratuito, autorità di controllo nazionale in cooperazione con la FTC, arbitrato come ultima istanza |
| Sicurezza nazionale | Garanzie scritte delle autorità USA sui limiti all’accesso ai dati; un Mediatore presso il Dipartimento di Stato |
| Revisione | Riesame annuale congiunto di Commissione e Dipartimento del Commercio |
La differenza più evidente con il Safe Harbour sta nei mezzi di tutela. Un cittadino europeo che ritiene violati i suoi diritti può rivolgersi all’impresa, a un organismo indipendente senza costi, al Garante del proprio Paese e, in ultima istanza, a un collegio arbitrale. Per l’accesso ai dati da parte delle agenzie di intelligence è previsto un Mediatore (Ombudsperson) indipendente dai servizi di sicurezza.
Le critiche
Il nuovo accordo non convince tutti. Nel parere 01/2016 del 13 aprile, il Gruppo Articolo 29 aveva segnalato la mancanza di un principio esplicito sulla conservazione dei dati, regole insufficienti sui trasferimenti successivi, un sistema di ricorsi troppo complesso e dubbi sull’indipendenza del Mediatore. Alcune osservazioni sono state recepite, altre no. La raccolta massiva di dati da parte delle autorità americane, pur limitata, non è esclusa del tutto. È facile prevedere che anche il Privacy Shield finirà davanti alla Corte di giustizia.
Che cosa fare in azienda
- Verificare i fornitori americani. Cloud, CRM, servizi di marketing: chi tratta dati di clienti o dipendenti europei negli USA deve avere una base giuridica valida. Ora può essere l’adesione del fornitore al Privacy Shield.
- Non abbandonare le clausole contrattuali tipo. Restano valide e sono un’alternativa utile, soprattutto se l’accordo dovesse essere rimesso in discussione.
- Guardare al GDPR. Il regolamento (UE) 2016/679 (ne abbiamo scritto qui), applicabile dal 25 maggio 2018, disciplina già le decisioni di adeguatezza (art. 45) e le garanzie adeguate (art. 46). Le scelte di oggi devono tenerne conto.
- Attendere il Garante. In Italia si attende il provvedimento con cui il Garante prenderà atto della nuova decisione.
Il tema non è solo tecnico. Come aveva mostrato il caso FBI contro Apple, il rapporto tra protezione dei dati e sicurezza nazionale è uno dei grandi nodi del diritto digitale, e il Privacy Shield è un compromesso, non una soluzione definitiva.
Area di attività dello Studio: Tech, AI, Data & Digital Rights.
Domande frequenti
Che cos’è il Privacy Shield?
È il nuovo sistema per trasferire dati personali dall’Unione europea alle imprese americane che si autocertificano presso il Dipartimento del Commercio USA, adottato dalla Commissione il 12 luglio 2016.
Il Safe Harbour è ancora valido?
No. La Corte di giustizia lo ha dichiarato invalido il 6 ottobre 2015 con la sentenza Schrems.
Si possono ancora usare le clausole contrattuali tipo?
Sì. Restano una base giuridica valida per trasferire dati verso gli Stati Uniti.
Una questione simile da valutare oggi?
Il quadro normativo è cambiato dal 2016: possiamo aiutarti a capire quali regole valgono oggi per il tuo caso.
Redazione ADLP — agosto 2016. Fonti: decisione di esecuzione (UE) 2016/1250; Commissione europea, IP/16/2461.
Nota informativa. I contenuti hanno finalità esclusivamente informative, nel rispetto degli artt. 17 e 17-bis del Codice Deontologico Forense, e non costituiscono parere legale. Per ogni valutazione sul caso concreto è necessario un confronto professionale.
© 2016 ADLP Studio Legale. Testi, immagini, grafiche e documenti di questo sito sono protetti dalla legge 22 aprile 1941, n. 633; la riproduzione è riservata (art. 65). Sono consentite citazioni e riprese, anche da parte di motori di ricerca e sistemi di IA, purché indichino l’autore, ADLP Studio Legale e il link all’articolo. Sono vietati copia e riuso senza attribuzione, nonché l’estrazione di testo e dati per addestrare modelli di IA (art. 70-quater).